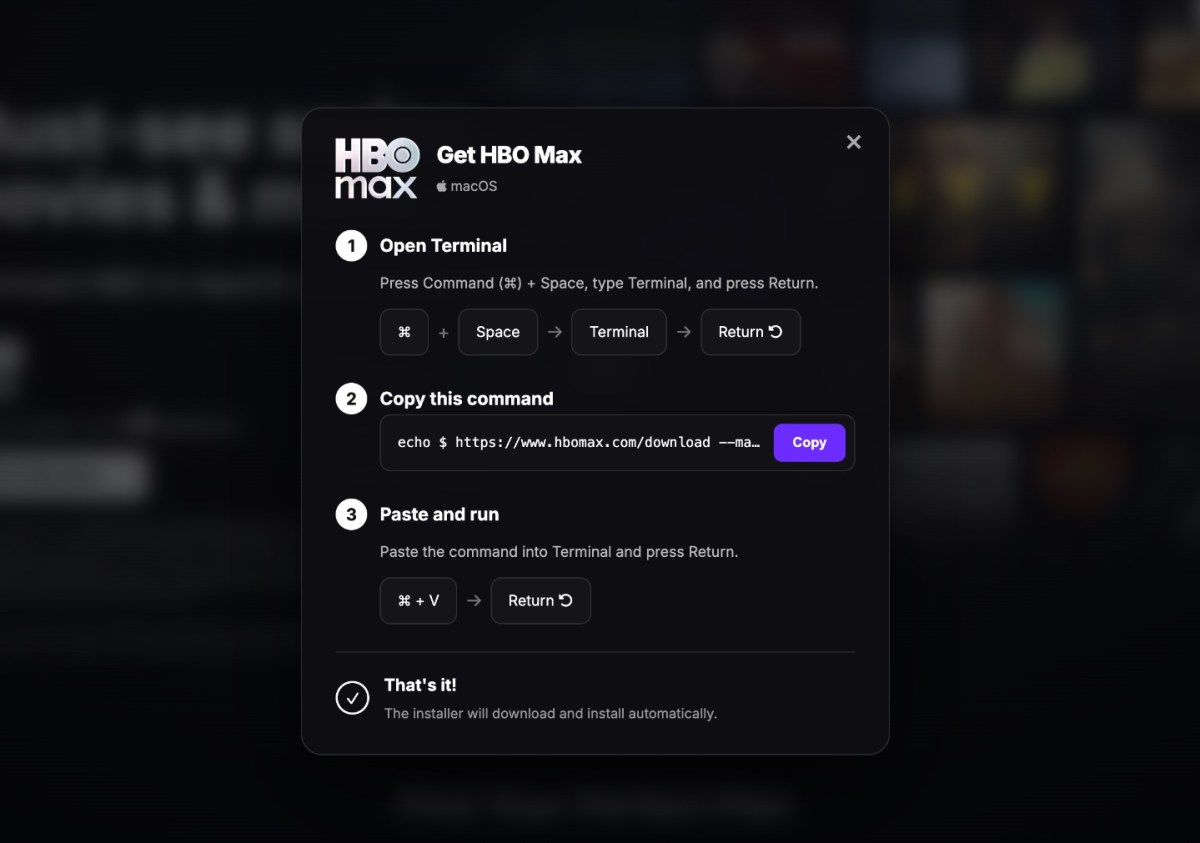
గత వారం Redditలో కనిపించిన HBO Max ప్రకటనలపై క్లిక్ చేసిన వారు తమ కంప్యూటర్లలో మాల్వేర్ (కంప్యూటర్ వ్యవస్థను దెబ్బతీసే హానికరమైన సాఫ్ట్వేర్) ఉందేమో తనిఖీ చేసుకోవాలని భద్రతా నిపుణులు హెచ్చరిస్తున్నారు. హడ్సన్ రాక్ అనే భద్రతా సంస్థ పరిశోధనల ప్రకారం, హ్యాకర్లు Redditలోని అధికారిక HBO Max ఖాతాను హ్యాక్ చేసి, ఈ నకిలీ ప్రకటనలను ప్రచారం చేశారు.
ఈ దాడులను 'క్లిక్ఫిక్స్' దాడులుగా పిలుస్తున్నారు. ఇందులో భాగంగా హ్యాకర్లు ఒక నకిలీ వెబ్సైట్ను సృష్టిస్తారు. అది చూడటానికి సాధారణంగా వెబ్సైట్లలో కనిపించే 'యాంటీ-బాట్ చెక్బాక్స్' (రోబోట్ కాదని ధృవీకరించే బాక్స్) లాగా ఉంటుంది. వినియోగదారుడు దానిపై క్లిక్ చేయగానే, కంప్యూటర్లో సమస్యను పరిష్కరించడానికి ఒక కోడ్ను కాపీ చేసి, Windows కమాండ్ ప్రాంప్ట్ లేదా Mac టెర్మినల్లో పేస్ట్ చేయమని సూచిస్తుంది.
వినియోగదారులు తెలియకుండానే ఈ కోడ్ను పేస్ట్ చేసినప్పుడు, వారి కంప్యూటర్లలోని సమాచారాన్ని దొంగిలించే మాల్వేర్ ఇన్స్టాల్ అవుతుంది. దీనివల్ల హ్యాకర్లు పాస్వర్డ్లను దొంగిలించడం, లాగిన్ ఖాతాలను యాక్సెస్ చేయడం మరియు క్రిప్టో వాలెట్లను ఖాళీ చేయడం వంటివి చేయగలరు. ఈ కోడ్ నేరుగా ఆపరేటింగ్ సిస్టమ్తో పనిచేస్తుంది కాబట్టి, సాధారణ యాంటీవైరస్ సాఫ్ట్వేర్లు వీటిని గుర్తించలేవు.
ఈ ఘటనపై Reddit స్పందిస్తూ, HBO Max ఖాతా రాజీ పడిందని తమకు తెలిసిందని, వెంటనే ఆ ఖాతాను లాక్ చేసి ప్రకటనలను తొలగించామని తెలిపింది. అయితే, ఎంత మంది వినియోగదారులు ఈ ప్రకటనలపై క్లిక్ చేశారో లేదా ఎంత మంది బాధితులయ్యారో కంపెనీ వెల్లడించలేదు. వార్నర్ బ్రదర్స్ డిస్కవరీ సంస్థ కూడా ఈ విషయంపై స్పందించలేదు.
సాధారణ వినియోగదారులు తమ కంప్యూటర్ టెర్మినల్లో ఇటువంటి కోడ్లను అమలు చేయడం అరుదు. భద్రతా నిపుణుడు కెవిన్ బ్యూమాంట్ సూచన ప్రకారం, కంపెనీలు తమ నెట్వర్క్లలో ఇటువంటి దాడులను అడ్డుకోవడానికి కమాండ్ ప్రాంప్ట్ యాక్సెస్ను బ్లాక్ చేయవచ్చు. Mac వినియోగదారులు కూడా 'బ్లాక్బ్లాక్' (BlockBlock) వంటి భద్రతా సాధనాలను ఉపయోగించి ఇటువంటి దాడుల నుండి రక్షణ పొందవచ్చని ఆర్స్ టెక్నికా నివేదించింది.